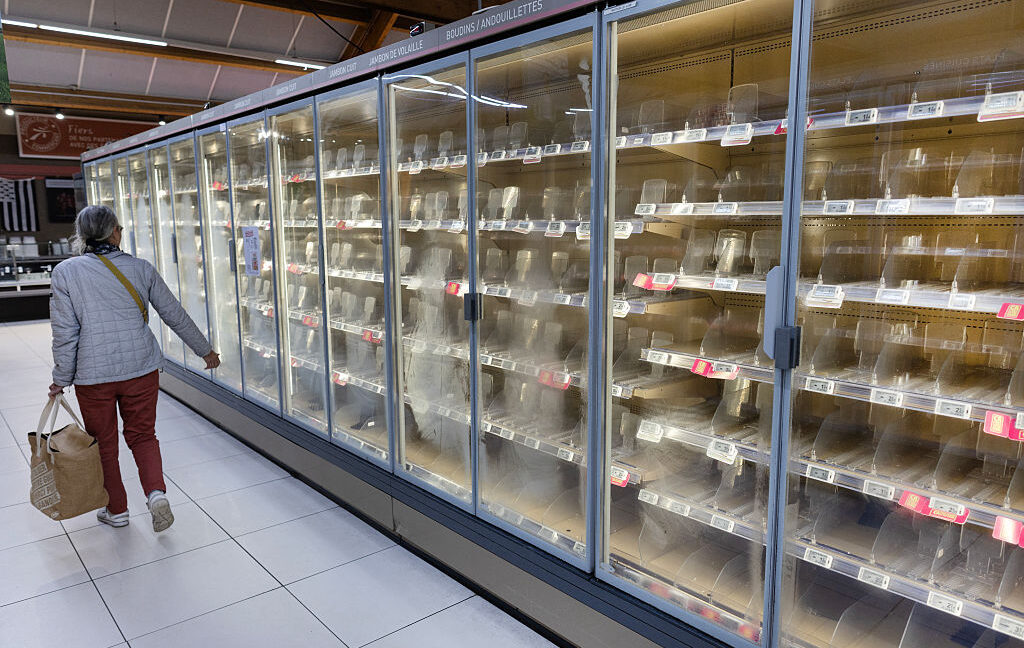
Plus tôt cette semaine, un piratage massif des systèmes de réfrigération dans environ 700 supermarchés à travers la France a provoqué un dysfonctionnement soudain, provoquant la détérioration de tonnes indicibles de denrées périssables et, dans certains cas, des incendies. Comme c'est maintenant la norme, la cybersécurité de base l'aurait empêché. Les autorités françaises affirment que les systèmes, composés de flottes entières de réfrigérateurs et de congélateurs dans un magasin, ont été piratés. Plus précisément, des contrôleurs connectés à Internet qui permettent aux techniciens d'administrer à distance les systèmes à l'échelle du magasin ont été compromis. Les attaquants inconnus responsables ont ensuite activé les dégivreurs assez longtemps pour que les réfrigérateurs atteignent des températures aussi élevées que 50 ° Celsius (122 ° Fahrenheit). Au moment où le compromis de masse a été découvert, la nourriture a été gâtée et, dans certains cas, leurs systèmes électriques ont pris feu. Les piratages qui n'ont pas eu lieu Plusieurs avis de sécurité et rapports de recherche publics montrent que les trois modèles de contrôleur auraient été piratés lors de l'incident vendu par D anfoss du Danemark et Dixell et sa société mère Copeland aux États-Unis contiennent des vulnérabilités critiques qui permettent aux attaquants de se connecter à distance aux appareils avec les mêmes droits système que les administrateurs. Jusqu'à récemment, les contrôleurs Danfoss, par exemple, utilisaient un identifiant qui changeait chaque jour. Le mot de passe est généré par le micrologiciel accessible au public en fonction de la date. Un pirate qui prend le temps d'analyser le code peut faire la même chose sur n'importe quel appareil qui n'a pas reçu de mise à jour récente . Les mots de passe quotidiens sont identiques sur tous les modèles situés dans des centaines ou des milliers de magasins.Lire l'article complet Commentaires
Source : Ars Technica

Soyez le premier à commenter cet article.